
10月23日の更新:タイムズカーの節に第5報の調査結果・お見舞いの対象条件を反映しました。10月17日の更新:ヤマト運輸の節に10月16日の流出確認・対象範囲と、10月9日のサービス再開・支払い期限延長を反映しました。ほかの項目は各記載時点の情報です。
予約した店や移動、資産管理のサービス。いつもの暮らしを支える場所で情報漏えいのニュースが続くと、「自分も対象だろうか」「今、何をすればいいのだろう」と気になります。
今回は、タイムズカー、焼肉きんぐ、大和証券をはじめ、公式発表を確認できた国内の主な事例と、海外の医療機関・ソフトウェア配布基盤の事例を整理します。件数の大きさだけでなく、何が外部に出たのか、何が止まったのか、調査でどこまで分かったのかを比べると、必要な対応が見えてきます。
情報の基準:2026年10月6日03:03(日本時間)。国内の追加5社は03:03に追記しました。主な対象は9月29日以降の公表・更新です。期間前の発生や発表は、経緯を理解するための背景として記載しています。海外の日付は各発表の表記に従います。
先に押さえたい3つのポイント
- 国内でも、情報の種類と確定状況が違います。タイムズカーは本人確認書類、焼肉きんぐは会員の連絡先など、大和証券は委託先に保存された問い合わせ関連情報が焦点です。
- 海外では、復旧の途中に残る不便と、開発に使う部品の安全確認が課題になっています。サービスが再開しても、記録の反映や調査が終わっているとは限りません。
- 利用者は、自分に関係する情報と公式の案内を確認することから。突然届く「返金」「再認証」「口座保護」の連絡に急いで応じる必要はありません。
10月6日昼の追記:MrMaxの会員情報流出と、米電力会社の顧客情報へのアクセス
追記の確認時点:2026年10月6日11:58(日本時間)。以下は、この記事の初回確認後に公表・報道された情報です。以前の事例の確認日は、各項目の記載どおりです。
MrMax:一部の流出を確認、約173万人は対象となり得る上限
MrMaxホールディングスは10月6日、アプリ・オンラインストア会員の個人情報の一部が外部に流出したと公表しました。検知は10月3日夕方で、サービスを一時停止し、同日中に外部アクセスを遮断したと説明しています。
対象となり得る人数は、10月3日時点の登録会員最大1,735,154人。全員分の流出が確定したという数字ではありません。対象項目は会員ID、氏名、メールアドレス、電話番号で、登録内容によって異なります。住所、生年月日、カード情報、パスワード、購入履歴は流出していないとしています。
会社は対象者にメールで個別連絡し、不審な連絡への注意を呼びかけています。公表時点で悪用による被害は確認されていませんが、調査は継続中です。今回の発表では復旧完了は確認できないため、利用前には公式の最新案内を確かめてください。MrMaxの10月6日公式発表(PDF)
米Georgia Power:顧客向けポータルの情報に第三者がアクセス
会社声明を引用したAtlanta News Firstの10月5日15:49米東部夏時間(日本時間6日04:49)の報道によると、より広い事案の対象約40万アカウントのうち、Georgia Powerの顧客は約30万アカウントです。顧客ポータルに関連する限定的な情報へのアクセスがあり、会社は遮断と捜査機関への連絡を実施。対象者への通知と無料の信用監視サービスを案内しています。
同報道では、アクセスされた情報の具体的な項目や発生日時は示されていません。会社は継続的な不正アクセスの証拠はないと説明していますが、この説明を「情報への影響がなかった」と読み替えることはできません。会社声明を掲載したAtlanta News Firstの報道
国内外とも、まず確かめたいのは自分が通知対象か、どの情報が対象かです。氏名や連絡先を知る相手でも本物とは限りません。メール内のリンクを急いで開くより、普段使っている公式アプリやサイトから確認すると落ち着いて対応できます。
タイムズカー第5報:本人確認書類画像146万4,800件に外部送信の痕跡、対象者へ3,000円相当
この節は2026年10月23日21:00(日本時間)に公式第5報の本文・件数表を確認。発生・検知は9月、続報の公表日は10月23日です。公表時刻は記載されていません。
画像の件数とアカウント数は足し合わせない
発端は9月25日の異常アクセス検知です。第5報では、タイムズカーWebシステムの氏名・住所・生年月日・電話番号・メールアドレス・運転免許情報などについて、アクセスと外部送信の痕跡が確認されたアカウント情報を6,628,007件と整理しています。対象項目は個々の登録内容によって異なります。
- 本人確認書類画像1,464,800件:アクセスされ、外部送信された痕跡を確認。
- 同891,602件:アクセスの痕跡はあるものの、外部送信の痕跡は未確認。
これらは画像データの件数で、人数とは異なります。アカウント数との単純合算もできません。以前案内された約160万件について、今回の詳細調査で外部送信の痕跡を確認した範囲が約146万件と示されました。暗号化されているため直ちに画像を閲覧できる状態とは限りませんが、会社は将来の復号の可能性を完全には否定できないとしています。パーク24の10月23日第5報・件数表
タイムズクラブにも影響、カード全桁は保持せず
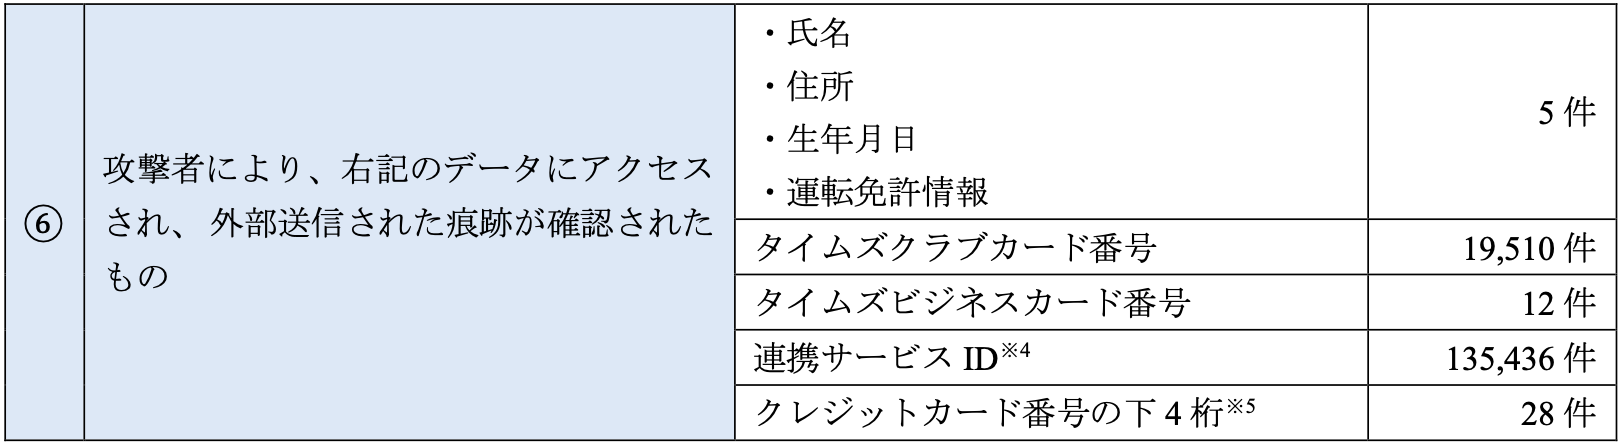
関連してタイムズクラブWebシステムへの不正アクセスも確認されました。外部送信の痕跡がある情報は、氏名・住所・生年月日・運転免許情報が5件、タイムズクラブカード番号19,510件、タイムズビジネスカード番号12件、連携サービスID135,436件、クレジットカード番号の下4桁28件です。項目間の重複はここから判断できず、合計を被害人数とは扱えません。カード番号全桁とセキュリティコードは保持していないとの説明です。公式のタイムズクラブ対象情報表
お見舞いは対象条件と受け取り方法の案内を待つ
会社は、暗号化された本人確認書類画像へのアクセスと外部送信の痕跡が確認された利用者に、3,000円相当の現金または金券を渡す方針です。具体的な内容・渡し方は検討中で、決まり次第対象者に案内します。全会員が対象と決まったわけではありません。
画像の保有ルールは登録完了後に保有しない形へ変更済みで、既存画像も本人の申し出の有無によらず10月末までに削除する予定です。この方針は10月16日の段階でも案内されており、削除完了が今回確認されたという意味ではありません。背景:10月16日の保有ルール見直し報道
会社は、確認された侵害経路への対策を完了した一方、監視や調査を継続すると説明しています。把握する範囲で漏えい情報の売買・公開を示す事実は未確認です。対策完了を、二次被害が将来も起きない保証とは受け取らないようにしましょう。第5報の利用者対応・対策状況
対象かどうかは個別通知と公式窓口で確認してください。お見舞金の受け取りを装うメールやSMSで急いで入力せず、公式サイトから案内を開きましょう。専用窓口は0120-25-8924(24時間)、公式問い合わせフォームも案内されています。
焼肉きんぐ:連絡先の漏えいとアプリの利用状況を分けて見る
物語コーポレーションは10月5日、焼肉きんぐ公式アプリの会員情報漏えいを公表しました。10月2日に不正アクセスを確認し、翌3日に漏えいを確認。登録10,808,784件のうち、10,788,963件の漏えいが確認されたとしています。
対象は会員番号、登録名、メールアドレス、電話番号です。同社によると、パスワード、生年月日、性別、郵便番号、ポイントを含む利用履歴の漏えいはなく、クレジットカードなどの決済情報は保持していないと説明しています。アプリは引き続き利用でき、他ブランドでの漏えいは確認されていないとの説明です。物語コーポレーションの10月5日発表
「アプリが使える」と「情報が出ていない」は別の確認項目
予約やアプリが普段どおり動くと、被害の実感が薄くなることがあります。ただ、サービスの稼働状況と、保存していた情報の安全性は別々に確認する必要があります。
今回の公表内容で注目したいのは、連絡先が対象になっていることです。たとえば、店舗やサポートを名乗る連絡が届いても、名前や電話番号を知っているだけで本物と判断しないこと。予約を確認するなら、届いたリンクからではなく、普段使っているアプリや公式サイトから開く方法が落ち着いて確認しやすいでしょう。
大和証券:委託先の問い合わせ管理で漏えいの可能性
大和証券が10月5日に公表したのは、業務委託先のスカラコミュニケーションズが管理するシステムへの不正アクセスです。10月3日に報告を受け、不正アクセスの時間帯は10月2日20時33分から3日8時1分ごろとされています。
問い合わせ管理などで保管していた情報のうち、約11万人分の氏名、メールアドレス、口座番号などが漏えいした可能性があります。個人情報を含まない問い合わせも合わせた全体は約22万件で、「約22万人の個人情報が漏れた」という意味ではありません。
大和証券自身のシステムへの不正アクセスは確認されておらず、対象情報だけで取引はできないと説明しています。対象者には個別に連絡する方針です。大和証券の10月5日発表(PDF)
資産への直接被害と、金融機関を装う連絡を切り分ける
口座番号が含まれると、不安を感じるのは自然なことです。ただ、今回の発表から不正売買や出金が起きたと読み替えることはできません。現時点では漏えいの「可能性」とされている点も、確定した国内2件との違いです。
利用者が注意したいのは、金融機関を名乗る連絡を別の経路で確かめることです。「安全な口座へ移す」「補償のため認証する」といった指示を受けても、その場で操作せず、いつもの公式サイトや既知の連絡先で確認してください。
企業側にとっては、顧客の情報が本体のシステム以外にも保存されていることを改めて点検する事例です。問い合わせの受付先や保存先まで含め、どこに何を預けているかを把握することが、影響範囲を早く説明するための土台になります。
宅配・小売り・チケットでも公表――ほかの国内事例
国内の発表は、ここまでの3社だけではありません。同じ期間に公式発表や続報を確認できた主な5社も整理します。国内全件の一覧ではなく、利用者への影響を考えるための追加事例です。
ヤマト運輸:後払いサービスの流出を確認、対象を個別に通知
この節は2026年10月17日10:58(日本時間)に確認・更新。10月16日公表の第4報を反映しました。
- 利用者情報:約526万件。氏名・住所・電話番号、商品明細、申込番号など。対象期間は2018年10月1日~2026年9月28日。このうち約49万件にメールアドレスが含まれます。
- 届け先情報:約5万件。氏名・住所・電話番号・送り状番号。対象期間は2021年2月5日~2026年9月28日。
- 加盟店情報:約4,100件。加盟店名と加盟店コード。対象期間は2018年10月1日~2026年9月28日。
これは情報の件数で、重複を除いた被害人数ではありません。クレジットカード情報・パスワードは含まれず、以前対象の可能性が示された請求金額・債権残高・社員氏名については、持ち出しが確認されませんでした。ヤマト運輸の10月16日第4報/ITmediaの同日報道
対象者へ順次個別連絡する方針です。登録情報の変更などで連絡できない場合は公表をもって通知するとしています。発表時点で本件の情報悪用による二次被害は未確認ですが、不審な連絡の相談は寄せられています。両者を同じ意味で受け取らないことが大切です。
後払いサービスは10月9日13時に再開済みです。第3報では、9月28日以降に期限を迎える払込票について、支払い期限を17日間延長すると案内しています。たとえば記載期限が10月1日なら延長後は10月18日です。10月9日の再開・支払い期限の案内(PDF)
利用した人は個別通知と払込票の期限を確認しましょう。不審なメール・SMSのリンクや添付を開かず、支払先の変更を求められた場合も公式サイトから案内を確かめてください。サービス再開と情報流出の調査結果は別の確認項目です。
セイコーマート:対象人数を更新、アプリの一部手続きにも変更
10月5日の第4報では、574,647人分が個人情報閲覧の対象になったと更新しています。9月30日に公表した572,022人分から増えており、初報の「約57万人・可能性」だけでは最新の状況を表せません。氏名・住所・生年月日・連絡先などが対象です。
同社は10月5日からアプリで対象有無を通知。アプリ・Webでの新規入会、会員情報の閲覧・変更、登録カードの変更機能を終了し、店舗やフォームでの手続きを案内しています。ログインできない場合のプラスチックカード利用など、買い物に関わる案内も確認しておきたいところです。セイコーマートの第4報(10月5日・PDF)
ホワイトエッセンス:8月の事案について、10月5日に漏えいを公表
ホワイトエッセンスは8月5日に不正アクセスを確認した事案について、10月5日に約105万アカウントの情報漏えいを公表しました。顧客だけでなく加盟院関係者や本部社員なども含む総数で、「顧客105万人」と同じ意味ではありません。氏名・連絡先などに加え、暗号化されたパスワードやサービス利用・対応情報などが含まれます。
安全を確認できた範囲から再開している一方、10月5日時点でマイページは停止中です。同社は、ほかのサービスでも同じID・パスワードの組み合わせを使っている場合、そのサービス側でパスワードを変更するよう求めています。これは10月に新たに侵入が発生したという発表ではなく、以前の事案について調査が進んだ続報です。ホワイトエッセンスの10月5日発表
イープラス:スマチケの払戻し情報1,463件が対象
9月29日の発表では、公演中止・延期などに伴う「スマチケ」の払戻し情報1,463件の漏えいを確認したとしています。不正アクセスは9月11~12日、漏えい確認は14~15日で、公表日とは異なります。
返金方法によって対象項目が違い、銀行振込の751件には振込先口座情報も含まれます。会員情報・チケット購入情報のデータベースとは独立したシステムで、カード情報やパスワードは対象外です。非会員の同行者も含め、対象者へ9月29日から個別に案内しています。「イープラス会員全体の漏えい」と広げて受け取らないようにしましょう。イープラスの9月29日発表
ニッポンレンタカー:調査中に別の不正アクセスが判明
10月1日の発表では、9月19~21日の攻撃を9月29日に確認し、55人の会員情報ページが不正にアクセスされたとしています。氏名・連絡先・利用履歴・予約情報などが閲覧されたおそれがあり、登録内容によって免許証番号やカード番号の下4桁なども含まれます。
会社は、9月26日に公表した事象とは異なる手法の別事象と説明し、対象者への個別メールと封じ込め措置を実施しています。新しい続報が、単なる人数の訂正ではなく、別の侵入の発見である場合もあります。ニッポンレンタカーの10月1日発表
これらを足し合わせて国内の被害人数や攻撃件数を算出することはできません。アカウント・人・問い合わせなどの単位が異なり、複数事象や利用者の重複もあります。ここで確認した発表だけから、共通の攻撃者や委託先が原因だとも断定できません。
海外の医療:Luminis Healthは再開後も記録の反映が続く
米国のLuminis Healthは9月29日、患者向けサービスMyChartの再開を発表しました。予約、処方の補充依頼、医療従事者へのメッセージ送信が利用でき、全拠点の電話も復旧したと説明しています。
ただし、停止中に使っていた紙の記録を電子システムに取り込む作業は継続中です。診療記録や検査結果、画像の情報が、まだ画面に表示されない場合があります。また、患者記録を保存するシステムは影響を受けなかったとする一方、情報への影響を含む調査は続いています。Luminis Healthの9月29日更新・FAQ
10月8日公表の続報(2026年10月11日16:58・日本時間に確認)
Luminis Healthは10月8日付の公式更新で、システムが復旧し、病院や診療所などで患者の診療を続けていると説明しました。ただし、停止中の診療記録・検査結果・画像を取り込む作業は続いており、MyChartにまだ表示されない情報があります。個別の記録を確かめたい場合は、MyChartのメッセージや電話で担当の医療機関へ確認するよう案内しています。
また、停止中に一時中断した予定済みの分割支払プランについて、この障害によって延滞扱いにはならず、口座の状態に影響しないよう再開処理を行うと説明しています。これは請求全般の免除や、すべての支払いの延期を意味する案内ではありません。
情報への影響と事案の調査は引き続き進行中です。対象者への通知が必要と判明した場合に案内するとしており、現段階で漏えいがなかったと確定したわけではありません。Luminis Healthの10月8日更新・FAQ
復旧は「画面が開いた」で終わらない
この事例は、期間内に新たな攻撃が発生したというニュースではなく、以前から続く事案の復旧に関する更新として扱います。サービスの再開と、停止中にたまった記録の整理には時間差があることが分かります。
ここから見えるのは、復旧状況を一つの言葉でまとめない大切さです。「連絡できる」「予約できる」「必要な記録がそろう」は、利用者にとってそれぞれ別の状態です。日本の会員情報漏えいと比べても、医療ではこうした日常業務の継続が大きな論点になります。
なお、特定の保存システムに影響がなかったという説明から、組織内の情報に一切影響がなかったとまでは判断できません。今後は、復旧の進み具合と情報調査の結論をそれぞれ確認する必要があります。
海外の開発基盤:OpenInfra Europeが配布物の利用停止を案内
非営利団体OpenInfra Europeは、Nordix基盤内で自ら運用するJFrog Artifactoryの一つが8月31日に侵害され、9月15日に発見して隔離したと説明しています。Artifactoryは、ソフトウェア開発に使うパッケージなどの成果物を保管・配布する仕組みです。
同団体は、8月28日から9月15日に対象の配布先から取得・導入した成果物を、侵害の可能性があるものとして扱うよう案内し、利用を止めて開発工程から外すことを求めています。影響範囲は調査中です。OpenInfra Europeの公式告知
公式告知には掲載日が明記されていません。この記事で直近1週間の話題に含めるのは、9月30日にHelp Net Securityが報道したためです。発生日と報道日は区別しています。
利用者情報だけでなく、配布するものの信頼性が問われる
ここまでの国内事例では「預けた情報」が焦点でしたが、こちらは「受け取って使うソフトウェア」が焦点です。開発で取り込む部品に懸念が生じると、取得履歴や組み込み先を確認する作業が必要になります。
対象はOpenInfra Europeが運用する一部の基盤です。JFrogという企業全体が侵害された、すべての配布物が改ざんされた、利用先で二次被害が確定した、という発表ではありません。開発者や運用担当者は、公式告知の配布先と取得期間が自分たちの利用履歴に合致するかを確認するのが出発点です。
国内外を比べると見える、共通点と違い
今回の事例は、被害件数だけでは横並びにできません。タイムズカーはアカウント数、焼肉きんぐは会員情報の件数、大和証券は人数と問い合わせ件数をそれぞれ示しています。集計単位が違い、同じ人が複数サービスを使っている可能性もあるため、足し算して「被害者総数」を出すことは適切ではありません。
- 情報の中身:本人確認書類、連絡先、問い合わせ関連情報では、確認すべき内容が変わります。
- 情報を置く場所:自社の会員向けシステムだけでなく、委託先の管理環境も影響範囲になります。
- 利用への影響:情報漏えい、業務の停止、配布物の安全性は別の問題で、それぞれ調査と対策が必要です。
- 分かっている段階:漏えい確定、漏えいの可能性、復旧中、調査中を区別すると、発表の意味を読み違えにくくなります。
共通するのは、発見から調査、利用者への説明までが一度で完了しない点です。速報で大枠が分かり、その後に対象や詳細が絞り込まれる場合があります。一方、今回取り上げた事案について、同じ犯人や同じ攻撃手法でつながっていると判断できる根拠は確認できません。AIが原因だったと結び付けることもできません。
利用者が今日確認できること
- 公式の入口から確認する。普段のアプリや保存済みの公式サイトを開き、自分が使うサービスの告知と対象条件を確認します。
- 個別通知は「自分の対象情報」を見る。全体件数から自分の被害を推測せず、確認された項目と、まだ調査中の項目を分けて読みます。
- 急がせる連絡は一度止める。返金、再認証、口座保護を理由に、認証コードや支払いを求められたら、メッセージ内のリンクや電話番号以外の経路で確認します。
- パスワードは必要性に応じて見直す。事業者が変更を案内している場合や、ほかのサービスと使い回している場合は、公式画面から対応します。今回のすべての事案でパスワードが漏れたと考える必要はありません。
- 身に覚えのない動きがあれば、記録して公式窓口へ。通知日時や内容を残し、追加の個人情報を不用意に送らず相談します。
「不正利用は確認されていない」は、発表時点の説明です。それだけで将来の安全が確定したとは言えません。反対に、漏えいの公表だけで全員に金銭被害が起きるとも言えません。自分に関係する案内を確かめ、落ち着いて対応することが大切です。
次の続報で確かめたいこと
国内では、タイムズカーの個人ごとの詳細、大和証券の漏えい有無と対象範囲の確定、各社の原因調査や再発防止策が今後の確認点です。海外では、Luminis Healthの記録反映と情報調査、OpenInfra Europeの配布物への実際の影響が残っています。
ニュースを読むときは、「発生した日」「判明した日」「発表した日」と、「確定」「可能性」を少しだけ意識してみてください。見出しの大きな数字に圧倒されず、自分が今確認すべきことを選びやすくなります。
コメント